
ในวันที่ “สิงคโปร์” มักถูกมองว่าเป็นหนึ่งในศูนย์กลางสำคัญของบริษัทเทคโนโลยีที่ต้องการขยายธุรกิจในเอเชีย แต่สำหรับ Var Group บริษัทผู้ให้บริการด้านการบูรณาการระบบและโซลูชันดิจิทัลที่มีเครือข่ายธุรกิจในยุโรป และกำลังเดินหน้าขยายธุรกิจด้านความมั่นคงปลอดภัยทางไซเบอร์สู่ระดับโลก ผ่าน Yarix หน่วยธุรกิจและแบรนด์ด้าน Cybersecurity ของกลุ่ม กลับเลือก “ประเทศไทย” เป็นฐานยุทธศาสตร์สำคัญสำหรับการรุกตลาดเอเชียแปซิฟิก
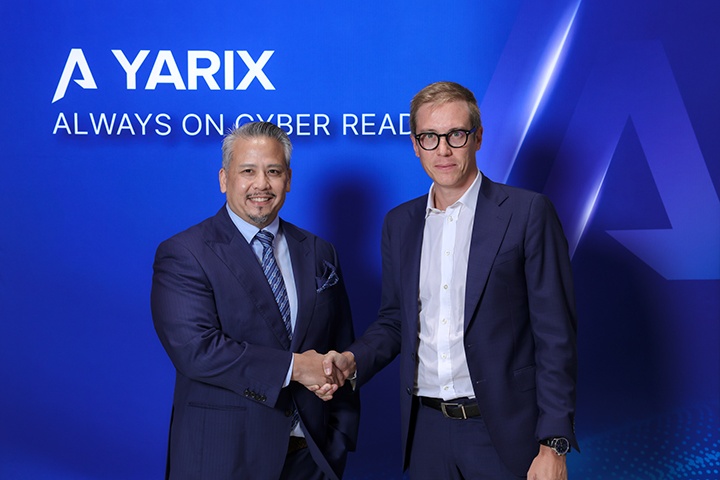
การปักหมุดประเทศไทยครั้งนี้ นำไปสู่การก่อตั้ง Yarix APAC ผ่านการร่วมทุนระหว่าง CV Ventures บริษัทเทคโนโลยีไทยที่มีความเข้าใจตลาดท้องถิ่นอย่างลึกซึ้ง ถือหุ้น 51% และ Yarix ถือหุ้น 49% โดยผสานความเชี่ยวชาญด้าน Cybersecurity จากยุโรปเข้ากับความเข้าใจตลาดและเครือข่ายธุรกิจในประเทศไทย เพื่อวางรากฐานสำหรับการขยายธุรกิจในภูมิภาค
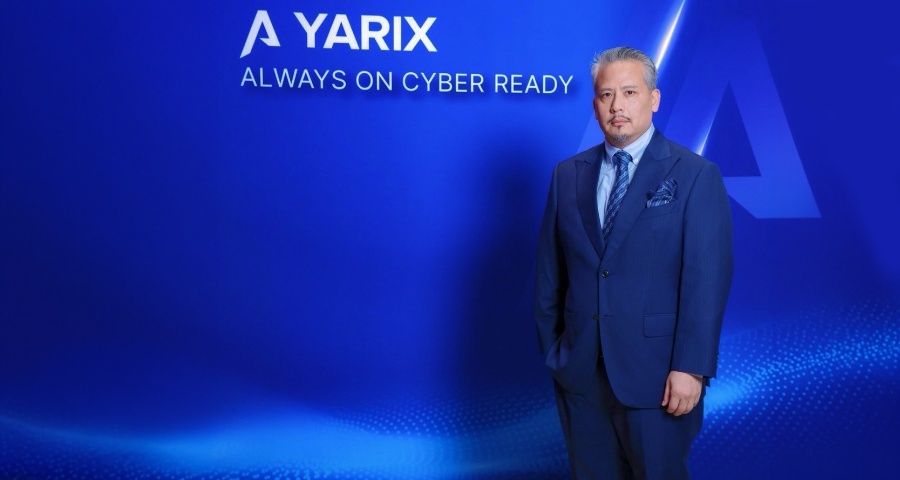
เบื้องหลังดีลการก่อตั้ง Yarix APAC ในประเทศไทย สะท้อนทั้งมุมมองของ Var Group ที่มีต่อตลาด Cybersecurity ในเอเชียแปซิฟิก และบทบาทของประเทศไทยในฐานะจุดยุทธศาสตร์ของการขยายธุรกิจครั้งนี้อย่างไร กฤษณยศ บูรณะสัมฤทธิ์ ประธานกรรมการ CV Ventures จะพาไปเจาะลึก พร้อมฉายภาพยุทธศาสตร์และทิศทางการเติบโตของ Yarix APAC จากนี้
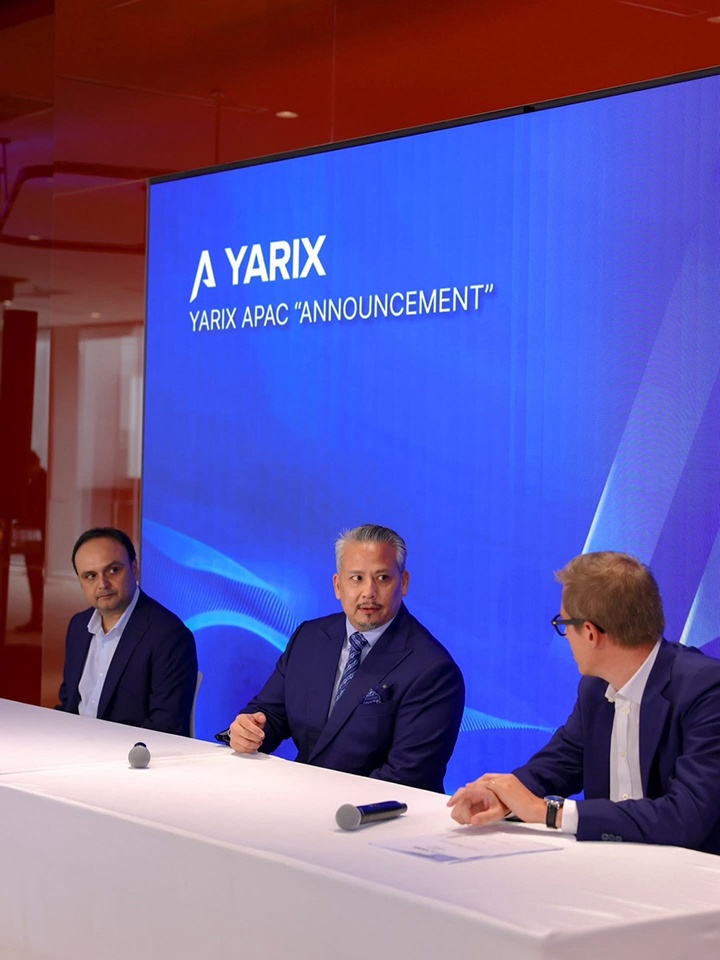
Var Group เลือกไทย เชื่อมเกม Cybersecurity ระดับโลก
กฤษณยศเล่าว่า จุดเริ่มต้นของดีลนี้มาจากความต้องการของลูกค้าระดับนานาชาติที่มองหาบริการ Managed Services และ Cybersecurity ที่สามารถรองรับการดำเนินงานได้ครอบคลุมหลายประเทศและหลายภูมิภาคมากขึ้น Var Group จึงเริ่มขยายเครือข่ายด้าน Cybersecurity ตั้งแต่ปี 2022 ไปยังหลายตลาด ทั้งยุโรป เม็กซิโก และอินเดีย ก่อนมองหาฐานแห่งใหม่ในเอเชียแปซิฟิก
ในการเลือกทำเล Var Group พิจารณาหลายประเทศในภูมิภาค ตั้งแต่ประเทศไทยไปจนถึงฟิลิปปินส์ โดยหนึ่งในปัจจัยสำคัญคือความแตกต่างของเขตเวลาจากยุโรปกลางราว 6-8 ชั่วโมง ซึ่งเอื้อต่อโมเดลการทำงานแบบ Follow the Sun ที่ให้ทีมในแต่ละภูมิภาครับช่วงดูแลระบบต่อเนื่องตามเขตเวลา ทำให้ Security Operations Center หรือ SOC สามารถเฝ้าระวังและตอบสนองภัยคุกคามได้ตลอด 24 ชั่วโมง ท้ายที่สุด Var Group เลือกกรุงเทพฯ เพราะประเทศไทยมีสภาพแวดล้อมที่เอื้อต่อการลงทุนจากต่างชาติ ระบบนิเวศด้าน Cybersecurity ที่กำลังเติบโต บุคลากรที่มีทักษะภาษาอังกฤษ และบริการวิชาชีพที่ได้มาตรฐานสากล ประกอบกับการได้ CV Ventures ซึ่งมีความเชี่ยวชาญด้าน Cybersecurity และประสบการณ์ทำงานกับบริษัทระดับนานาชาติ เข้ามาเป็นพาร์ตเนอร์ จึงนำไปสู่การร่วมทุนก่อตั้ง Yarix APAC
อีกหนึ่งจุดที่กฤษณยศมองว่าน่าภาคภูมิใจ คือ การที่ Yarix APAC สามารถสร้างทีมในประเทศไทยด้วยบุคลากรไทยทั้งหมด ปัจจุบันมีพนักงาน 11 คนประจำอยู่ที่สำนักงานกรุงเทพฯ รวมถึง Managing Director โดยทีม SOC และ Incident Response ของ Yarix APAC ทำหน้าที่เฝ้าระวังและตอบสนองภัยคุกคามในช่วงเวลาของเอเชียแปซิฟิก ภายใต้กระบวนการและมาตรฐานเดียวกับ Yarix ทั่วโลก ก่อนส่งต่องานไปยังทีมในภูมิภาคอื่นตามโมเดล Follow the Sun ทำให้ทีมไทยกลายเป็นส่วนหนึ่งของเครือข่าย SOC ระดับโลกของ Var Group
“ปัจจุบันทีมไทยเข้าไปมีส่วนดูแลความปลอดภัยทางไซเบอร์ให้กับบริษัทในยุโรปมากกว่า 80 บริษัท หรือคิดเป็นประมาณ 99% ของพอร์ตลูกค้าที่ทีมไทยดูแลในช่วงเริ่มต้น โดยพนักงานทีมไทยที่เข้ามาดูแลระบบทุกคนต้องผ่านการสอบวัดระดับและได้รับ Certificate ตามมาตรฐานของสหภาพยุโรป ผลงานที่เกิดขึ้นทำให้ Var Group มีแผนขยายขอบเขตการดูแลของทีมไทยเป็น 200 บริษัทในระยะต่อไป”
จาก Cybersecurity สู่ Cyber Resilience เมื่อความเสี่ยงกลายเป็นโจทย์ระดับธุรกิจ
อีกโจทย์สำคัญของ Yarix APAC คือการเติบโตในตลาดไทย ซึ่งกฤษณยศมองว่า กำลังอยู่ในช่วงเปลี่ยนผ่านของวิธีคิดด้านความมั่นคงปลอดภัยทางไซเบอร์จากการลงทุนซื้อเครื่องมือหรือผลิตภัณฑ์เป็นรายชิ้น ไปสู่การมองความมั่นคงปลอดภัยในระดับองค์กร และให้ความสำคัญกับ Cyber Resilience หรือความสามารถในการรับมือและฟื้นตัวจากภัยคุกคามมากขึ้น
แรงผลักสำคัญมาจากทั้งการเติบโตของ Cloud และ AI การเปลี่ยนผ่านสู่ดิจิทัลของภาคธุรกิจ รวมถึงข้อกำหนดทางกฎหมายที่เข้มงวดขึ้น ทำให้องค์กรไม่สามารถมองเรื่องความมั่นคงปลอดภัยทางไซเบอร์แยกออกจากการดำเนินธุรกิจได้อีกต่อไป แต่ต้องพิจารณาครอบคลุมทั้งเทคโนโลยี คน และกระบวนการทำงาน
อย่างไรก็ตาม กฤษณยศมองว่า หนึ่งในช่องว่างขององค์กรไทยยังอยู่ที่มายด์เซ็ต เพราะบางองค์กรยังมองการตรวจสอบความมั่นคงปลอดภัยทางไซเบอร์ในลักษณะของการจับผิด มากกว่าการค้นหาความเสี่ยงก่อนจะกลายเป็นความเสียหาย เขาเปรียบบทบาทของทีมความมั่นคงปลอดภัยทางไซเบอร์กับการตรวจสุขภาพ ที่ต้องค้นหาจุดอ่อน ประเมินความเสี่ยง และวางแนวทางป้องกันอย่างต่อเนื่อง
อีกความท้าทายคือ Digital Transformation ของหลายองค์กรเดินหน้าเร็วกว่า Cybersecurity Transformation แม้จะมีการลงทุนในระบบและเทคโนโลยีใหม่อย่างต่อเนื่อง แต่การพัฒนาคน กระบวนการ และ Cybersecurity Awareness อาจยังตามไม่ทัน โดยเฉพาะเมื่อภัยคุกคามอย่าง Social Engineering และ Phishing มุ่งโจมตีผ่านพนักงานมากขึ้น ขณะเดียวกัน ความเสี่ยงยังขยายจากระบบ IT ไปสู่ Operational Technology หรือ OT ซึ่งเชื่อมโยงกับเครื่องจักรและกระบวนการผลิตโดยตรง และอาจส่งผลกระทบถึงการดำเนินธุรกิจหากเกิดการโจมตี
สำหรับ Yarix APAC นี่จึงเป็นโอกาสในการนำประสบการณ์จากยุโรปมาต่อยอดในประเทศไทย จากความเชี่ยวชาญของ Yarix ในการทำงานภายใต้กฎหมายและมาตรฐาน Cybersecurity ของยุโรป รวมถึงข้อกำหนดที่เกี่ยวข้องกับ Cyber Resilience Act ซึ่งสามารถนำมาสนับสนุนองค์กรไทยที่ดำเนินธุรกิจระหว่างประเทศหรือมีความเชื่อมโยงกับตลาดยุโรป พร้อมแลกเปลี่ยนองค์ความรู้กับหน่วยงานในประเทศไทย หากกฎระเบียบและมาตรฐานในอนาคตพัฒนาไปในทิศทางเดียวกัน
ปักฐานไทย รุก APAC ตั้งเป้ารายได้ 30 ล้านบาทในปีแรก
เมื่อพูดถึงแผนธุรกิจ กฤษณยศระบุว่า Yarix APAC ไม่ได้จำกัดกลุ่มลูกค้าไว้เพียงอุตสาหกรรมใดอุตสาหกรรมหนึ่ง เพราะบริษัทมีประสบการณ์ครอบคลุมทั้งภาคการผลิต การเงิน ค้าปลีก สาธารณสุข และพลังงาน ส่วนการเลือกเจาะแต่ละตลาดจะพิจารณาจากความต้องการของตลาดและข้อมูลจากพันธมิตรในประเทศเป็นหลัก
อย่างไรก็ตาม เพื่อเข้าถึงลูกค้าในประเทศไทย Yarix APAC ได้วางโครงสร้าง Go-to-Market ไว้แล้ว ทั้งการลงนามกับผู้จัดจำหน่าย 2 ราย การสร้างเครือข่าย Reseller และทีมขายในประเทศ เพื่อเข้าถึงลูกค้าได้ทั้งทางตรงและผ่านพันธมิตร ขณะเดียวกัน บริการของ Yarix ยังเปิดให้บริการผ่านเว็บไซต์ภาษาไทย พร้อมบริการ Incident Response และทีมสนับสนุนในประเทศไทยตลอด 24 ชั่วโมงเมื่อเกิดเหตุโจมตีทางไซเบอร์
สำหรับเป้าหมายการเติบโต Yarix APAC ตั้งเป้ารายได้ 30 ล้านบาทภายใน 12 เดือนแรก และมากกว่าสองเท่าในช่วง 12 เดือนถัดไป ขณะที่ Var Group เตรียมลงทุนในประเทศไทยหลายร้อยล้านบาทภายใน 24-36 เดือน เพื่อสร้างตำแหน่งงานใหม่และพัฒนาขีดความสามารถด้านความมั่นคงปลอดภัยทางไซเบอร์ในประเทศ
สุดท้ายแล้ว ภาพที่กฤษณยศอยากเห็น คือการพิสูจน์ว่า “ทีมไทย” สามารถเป็นกำลังสำคัญของงานด้านความมั่นคงปลอดภัยทางไซเบอร์ระดับโลก และประเทศไทยสามารถขยับจากการเป็นตลาดของเทคโนโลยีความมั่นคงปลอดภัยทางไซเบอร์ไปสู่การเป็นฐานที่ส่งออกความเชี่ยวชาญและบุคลากรไปยังตลาดอื่นในภูมิภาคได้